Gestão de patches: reduza falhas e riscos na empresa
A gestão de patches é uma prática essencial para manter computadores, servidores, aplicações e dispositivos de rede protegidos e disponíveis. Mais do que instalar atualizações ocasionalmente, ela envolve identificar correções, avaliar riscos, realizar testes, planejar implantações e verificar resultados. Sem esse processo, a empresa pode continuar exposta a vulnerabilidades conhecidas, falhas de compatibilidade e interrupções que comprometem sua rotina.
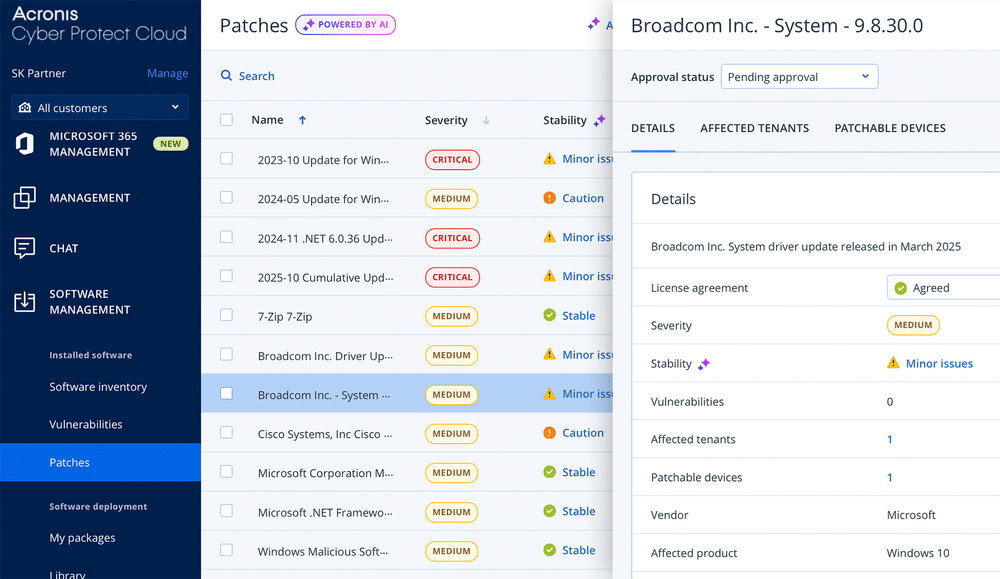
Em ambientes corporativos, uma atualização aparentemente simples pode afetar aplicações, integrações, bancos de dados ou equipamentos importantes. Por outro lado, adiar indefinidamente a correção também aumenta a superfície de ataque. O equilíbrio depende de planejamento técnico, critérios de prioridade, conhecimento da infraestrutura e uma ferramenta que torna o gerenciamento mais seguro, o Acronis Cyber Protect Cloud.
O que é gestão de patches?
Patches são pacotes disponibilizados por fabricantes para corrigir vulnerabilidades, solucionar erros, melhorar a estabilidade ou atualizar componentes de seus produtos. Eles podem ser aplicados em sistemas operacionais, programas, servidores, dispositivos de rede, ferramentas de segurança e outros recursos tecnológicos.
A gestão de patches organiza todo o ciclo dessas correções. Isso inclui manter um inventário dos ativos, acompanhar os comunicados dos fabricantes, identificar quais equipamentos estão vulneráveis, classificar a urgência de cada atualização e implantá-la de forma controlada.
O objetivo não é atualizar tudo indiscriminadamente. Uma gestão adequada considera a criticidade do ativo, a exposição ao risco, a dependência entre sistemas, a possibilidade de incompatibilidade e o impacto de uma eventual indisponibilidade. Assim, cada correção é tratada de acordo com o contexto do negócio.
Por que a falta de atualizações representa um risco?
Quando uma vulnerabilidade se torna pública, invasores podem desenvolver ou adaptar métodos para explorá-la. Sistemas desatualizados permanecem suscetíveis mesmo quando o fabricante já disponibilizou uma correção. Essa condição pode facilitar acessos indevidos, execução de códigos maliciosos, disseminação de malware e comprometimento de informações.
O risco não se limita à segurança cibernética. Versões antigas também podem apresentar falhas de desempenho, incompatibilidade com aplicações recentes e problemas de suporte. Em uma infraestrutura interligada, a falha de um único componente pode afetar usuários, departamentos e serviços essenciais.
A Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos, a CISA, recomenda que empresas mantenham seus softwares atualizados como parte das medidas fundamentais de proteção. A atualização, entretanto, precisa estar acompanhada de controles que reduzam os riscos da implantação.
Como funciona uma gestão de patches eficiente?
Um processo consistente combina tecnologia, documentação e responsabilidade. A empresa precisa saber o que possui, quais versões estão em uso e quais recursos sustentam atividades críticas. Sem essa visibilidade, equipamentos importantes podem permanecer fora do ciclo de atualização.
Inventário e classificação dos ativos
O primeiro passo é registrar estações de trabalho, notebooks, servidores, sistemas, aplicações e dispositivos de rede. Cada ativo deve ser classificado conforme sua função, criticidade e nível de exposição. Um servidor acessível pela internet, por exemplo, pode exigir prioridade diferente de um equipamento isolado e sem dados sensíveis.
Análise de vulnerabilidades e prioridades
Nem todas as correções apresentam o mesmo grau de urgência. A equipe deve avaliar a gravidade da falha, a existência de exploração conhecida, a importância do sistema e os possíveis impactos sobre a operação. Essa análise permite concentrar esforços nos riscos mais relevantes.
Testes antes da implantação
Sempre que possível, o patch deve ser validado em um ambiente controlado ou em um grupo reduzido de equipamentos. O teste ajuda a identificar incompatibilidades com aplicações, drivers, políticas de segurança e integrações. Essa etapa reduz a probabilidade de uma atualização causar indisponibilidade em larga escala.
Janela de manutenção e plano de reversão
A aplicação deve ocorrer em um período planejado, considerando o impacto para os usuários e os serviços. Também é importante manter backups válidos e um plano de reversão para restaurar a versão anterior caso surja um problema. Comunicação e registro das mudanças tornam a manutenção mais previsível.
Validação e monitoramento
Depois da implantação, a equipe precisa confirmar se a correção foi instalada, se os serviços continuam funcionando e se não surgiram falhas inesperadas. Relatórios de conformidade e monitoramento ajudam a encontrar equipamentos que estavam desligados, desconectados ou que apresentaram erro durante o processo.
Lista prática para controlar as atualizações
Algumas medidas ajudam a transformar atualizações isoladas em um processo recorrente e auditável:
- Manter um inventário atualizado de equipamentos, sistemas, versões e responsáveis;
- Definir níveis de prioridade conforme a gravidade da vulnerabilidade e a criticidade do ativo;
- Estabelecer uma periodicidade para analisar, testar e implantar correções;
- Criar janelas de manutenção alinhadas à rotina operacional da empresa;
- Validar backups antes de alterações relevantes em servidores e aplicações;
- Documentar as mudanças, os resultados, as exceções e os equipamentos pendentes;
- Monitorar a conformidade para identificar ativos que não receberam as atualizações;
- Revisar sistemas legados que já não possuem suporte do fabricante.
A automação pode acelerar parte dessas atividades, mas não substitui a avaliação técnica. Sistemas críticos ou com integrações específicas continuam exigindo testes, acompanhamento e capacidade de reversão.
Gestão de patches, backup e continuidade
Atualizações e backups cumprem funções diferentes e complementares. O patch corrige falhas e reduz exposições, enquanto o backup permite recuperar dados e sistemas diante de erros, incidentes ou interrupções. Uma empresa não deve considerar a existência de cópias de segurança como justificativa para manter softwares vulneráveis, nem aplicar mudanças críticas sem proteção para uma eventual restauração.
A combinação entre correções, proteção de endpoints, firewall, monitoramento, controle de acesso e recuperação forma uma estratégia de defesa em camadas. Esse modelo evita a dependência de uma única ferramenta e amplia a capacidade de prevenção e resposta.
O papel do suporte especializado
Empresas sem uma equipe interna dedicada podem ter dificuldade para acompanhar atualizações, testar correções e controlar diferentes versões. O suporte especializado contribui com inventário, planejamento, execução, monitoramento e documentação, respeitando as particularidades de cada ambiente.
A Master Mind Support atua desde 1994 com suporte técnico, infraestrutura, redes, segurança da informação e serviços gerenciados de TI. A abordagem consultiva permite avaliar dependências e prioridades antes de alterações relevantes, buscando preservar a segurança e a continuidade operacional.
Conteúdos e atendimento da Master Mind Support
Conheça os serviços de tecnologia e suporte em TI disponíveis para ambientes corporativos. Para analisar necessidades relacionadas a atualizações, infraestrutura e segurança, a página de contato reúne os canais de atendimento da empresa.
Perguntas frequentes sobre gestão de patches
Toda atualização deve ser instalada imediatamente?
Não necessariamente. Correções críticas podem exigir rapidez, mas a decisão deve considerar testes, compatibilidade, exposição e impacto operacional. O prazo ideal depende do risco associado a cada ativo.
Atualizações automáticas são suficientes?
Elas ajudam em equipamentos padronizados, porém podem não atender sistemas críticos, aplicações específicas e dispositivos de rede. Ambientes corporativos precisam de supervisão, relatórios e tratamento de exceções.
Sistemas antigos também podem ser protegidos?
Alguns podem receber correções enquanto houver suporte do fabricante. Quando o produto chega ao fim de sua vida útil, é necessário avaliar atualização, substituição, isolamento ou controles compensatórios.
Conclusão
A gestão de patches reduz vulnerabilidades conhecidas, melhora a estabilidade e oferece maior previsibilidade para mudanças na infraestrutura. Quando integrada ao inventário, aos backups, ao monitoramento e às políticas de segurança, ela deixa de ser uma tarefa reativa e passa a apoiar a continuidade do negócio. Um processo estruturado permite corrigir riscos sem perder de vista a disponibilidade dos sistemas que sustentam a operação.
